

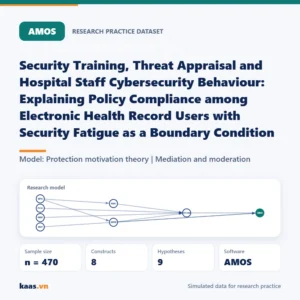
Security Training, Threat Appraisal and Hospital Staff Cybersecurity Behaviour: Explaining Policy Compliance among Electronic Health Record Users with Security Fatigue as a Boundary Condition - Bộ dữ liệu AMOS (8 nhân tố, 470 quan sát)
179.000 ₫
- CFA: CMIN/DF, CFI, TLI, RMSEA, SRMR
- CR, AVE, HTMT cho 8 nhân tố
- SEM và kiểm định 9 giả thuyết
- Có sơ đồ mô hình và kết quả tham khảo
- Tải xuống ngaysau khi xác nhận thanh toán, link gửi qua email
- Thanh toán VietQRquét mã, nội dung chuyển khoản điền sẵn
- Hỗ trợ qua Zalo0947 971 630, giải đáp cách dùng tài liệu
Khảo sát mô phỏng (bảng hỏi tiếng Anh) đối với nhân viên y tế sử dụng bệnh án điện tử về nhân viên y tế sử dụng bệnh án điện tử, chọn mẫu thuận tiện có kiểm soát hạn ngạch, thu thập năm 2026. Bộ dữ liệu gồm 470 quan sát mô phỏng, 8 nhân tố, được tạo đúng theo mô hình nghiên cứu bên dưới, kèm cú pháp, sổ mã hóa và hướng dẫn để bạn thực hành trọn quy trình trên AMOS.
Mô hình nghiên cứu
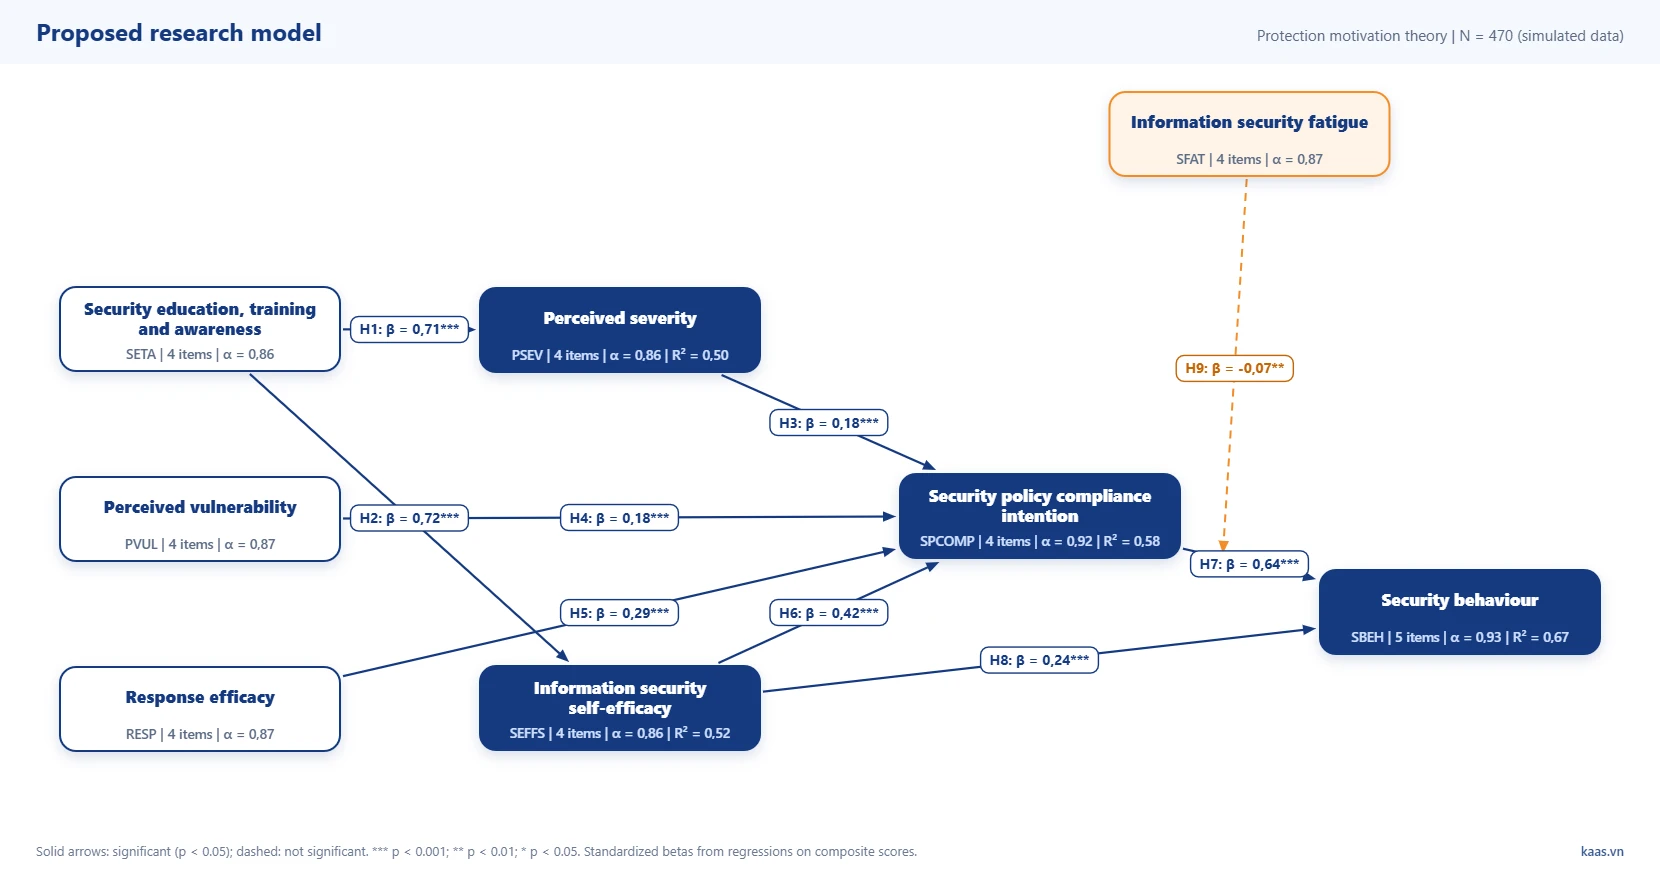
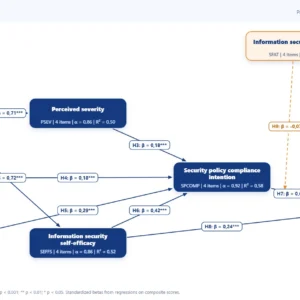
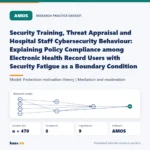
Mô hình dựa trên lý thuyết động cơ bảo vệ PMT (Rogers, 1975) áp dụng cho tuân thủ an toàn thông tin (Johnston và Warkentin, 2010; Bulgurcu, Cavusoglu và Benbasat, 2010). Đào tạo và nâng cao nhận thức an toàn thông tin tăng mức độ nghiêm trọng cảm nhận và năng lực tự tin bảo mật; cùng tính dễ tổn thương và hiệu quả ứng phó, các yếu tố này quyết định ý định tuân thủ chính sách, rồi hành vi bảo mật của nhân viên y tế sử dụng bệnh án điện tử (trung gian nối tiếp). Mệt mỏi bảo mật làm suy yếu chuyển hóa từ ý định sang hành vi.
| Giả thuyết | Nội dung |
|---|---|
| H1 | Security education, training and awareness có tác động cùng chiều đến Perceived severity |
| H2 | Security education, training and awareness có tác động cùng chiều đến Information security self-efficacy |
| H3 | Perceived severity có tác động cùng chiều đến Security policy compliance intention |
| H4 | Perceived vulnerability có tác động cùng chiều đến Security policy compliance intention |
| H5 | Response efficacy có tác động cùng chiều đến Security policy compliance intention |
| H6 | Information security self-efficacy có tác động cùng chiều đến Security policy compliance intention |
| H7 | Security policy compliance intention có tác động cùng chiều đến Security behaviour |
| H8 | Information security self-efficacy có tác động cùng chiều đến Security behaviour |
| H9 | Information security fatigue điều tiết mối quan hệ giữa Security policy compliance intention và Security behaviour |
Thang đo trong bộ dữ liệu
| Nhân tố | Mã | Số biến | Nguồn thang đo | \(\alpha\) |
|---|---|---|---|---|
| Security education, training and awareness | SETA |
4 | D'Arcy, Hovav and Galletta (2009) | 0,857 |
| Perceived severity | PSEV |
4 | Johnston and Warkentin (2010) | 0,861 |
| Perceived vulnerability | PVUL |
4 | Ifinedo (2012) | 0,865 |
| Response efficacy | RESP |
4 | Johnston and Warkentin (2010) | 0,873 |
| Information security self-efficacy | SEFFS |
4 | Johnston and Warkentin (2010) | 0,858 |
| Security policy compliance intention | SPCOMP |
4 | Bulgurcu, Cavusoglu and Benbasat (2010) | 0,918 |
| Information security fatigue | SFAT |
4 | Cram, Proudfoot and D'Arcy (2021) | 0,870 |
| Security behaviour | SBEH |
5 | Egelman and Peer (2015) | 0,931 |
Kết quả tham khảo trên dữ liệu mẫu
Các thang đo có Cronbach’s Alpha từ 0,86 đến 0,93, đạt yêu cầu độ tin cậy. Bảng dưới là \(\beta\) chuẩn hóa ước lượng bằng hồi quy trên biến đại diện, giúp bạn đối chiếu khi tự chạy phân tích.
| Giả thuyết | \(\beta\) | t | p | Kết luận |
|---|---|---|---|---|
| H1 | 0,708*** | 21,72 | \(< 0{,}001\) | Ủng hộ |
| H2 | 0,723*** | 22,65 | \(< 0{,}001\) | Ủng hộ |
| H3 | 0,180*** | 4,87 | \(< 0{,}001\) | Ủng hộ |
| H4 | 0,183*** | 5,80 | \(< 0{,}001\) | Ủng hộ |
| H5 | 0,293*** | 9,04 | \(< 0{,}001\) | Ủng hộ |
| H6 | 0,415*** | 10,89 | \(< 0{,}001\) | Ủng hộ |
| H7 | 0,638*** | 18,27 | \(< 0{,}001\) | Ủng hộ |
| H8 | 0,242*** | 6,93 | \(< 0{,}001\) | Ủng hộ |
| H9 | -0,069** | -2,71 | 0,007 | Ủng hộ |
Perceived severity: các biến trong mô hình giải thích 50,2% biến thiên của perceived severity. Nhân tố tác động mạnh nhất là security education, training and awareness (\(\beta = 0{,}708\)). Tất cả các đường tác động đều có ý nghĩa thống kê ở mức 5%.
Information security self-efficacy: các biến trong mô hình giải thích 52,3% biến thiên của information security self-efficacy. Nhân tố tác động mạnh nhất là security education, training and awareness (\(\beta = 0{,}723\)). Tất cả các đường tác động đều có ý nghĩa thống kê ở mức 5%.
Security policy compliance intention: các biến trong mô hình giải thích 57,9% biến thiên của security policy compliance intention. Nhân tố tác động mạnh nhất là information security self-efficacy (\(\beta = 0{,}415\)), tiếp theo là response efficacy (\(\beta = 0{,}293\)). Tất cả các đường tác động đều có ý nghĩa thống kê ở mức 5%.
Security behaviour: các biến trong mô hình giải thích 67,1% biến thiên của security behaviour. Nhân tố tác động mạnh nhất là security policy compliance intention (\(\beta = 0{,}638\)), tiếp theo là information security self-efficacy (\(\beta = 0{,}242\)). Tất cả các đường tác động đều có ý nghĩa thống kê ở mức 5%.
Tác động gián tiếp: Security education, training and awareness → Perceived severity → Security policy compliance intention ≈ 0,127; Security education, training and awareness → Information security self-efficacy → Security policy compliance intention ≈ 0,300; Security education, training and awareness → Information security self-efficacy → Security behaviour ≈ 0,175 (tích các hệ số chuẩn hóa). Hãy kiểm định bằng bootstrap để có khoảng tin cậy.
Kết quả SEM, PLS-SEM có thể chênh lệch nhẹ so với hồi quy trên biến đại diện do khác phương pháp ước lượng. Số liệu chỉ phục vụ thực hành.
Kết quả chạy mô hình trên AMOS (minh họa)
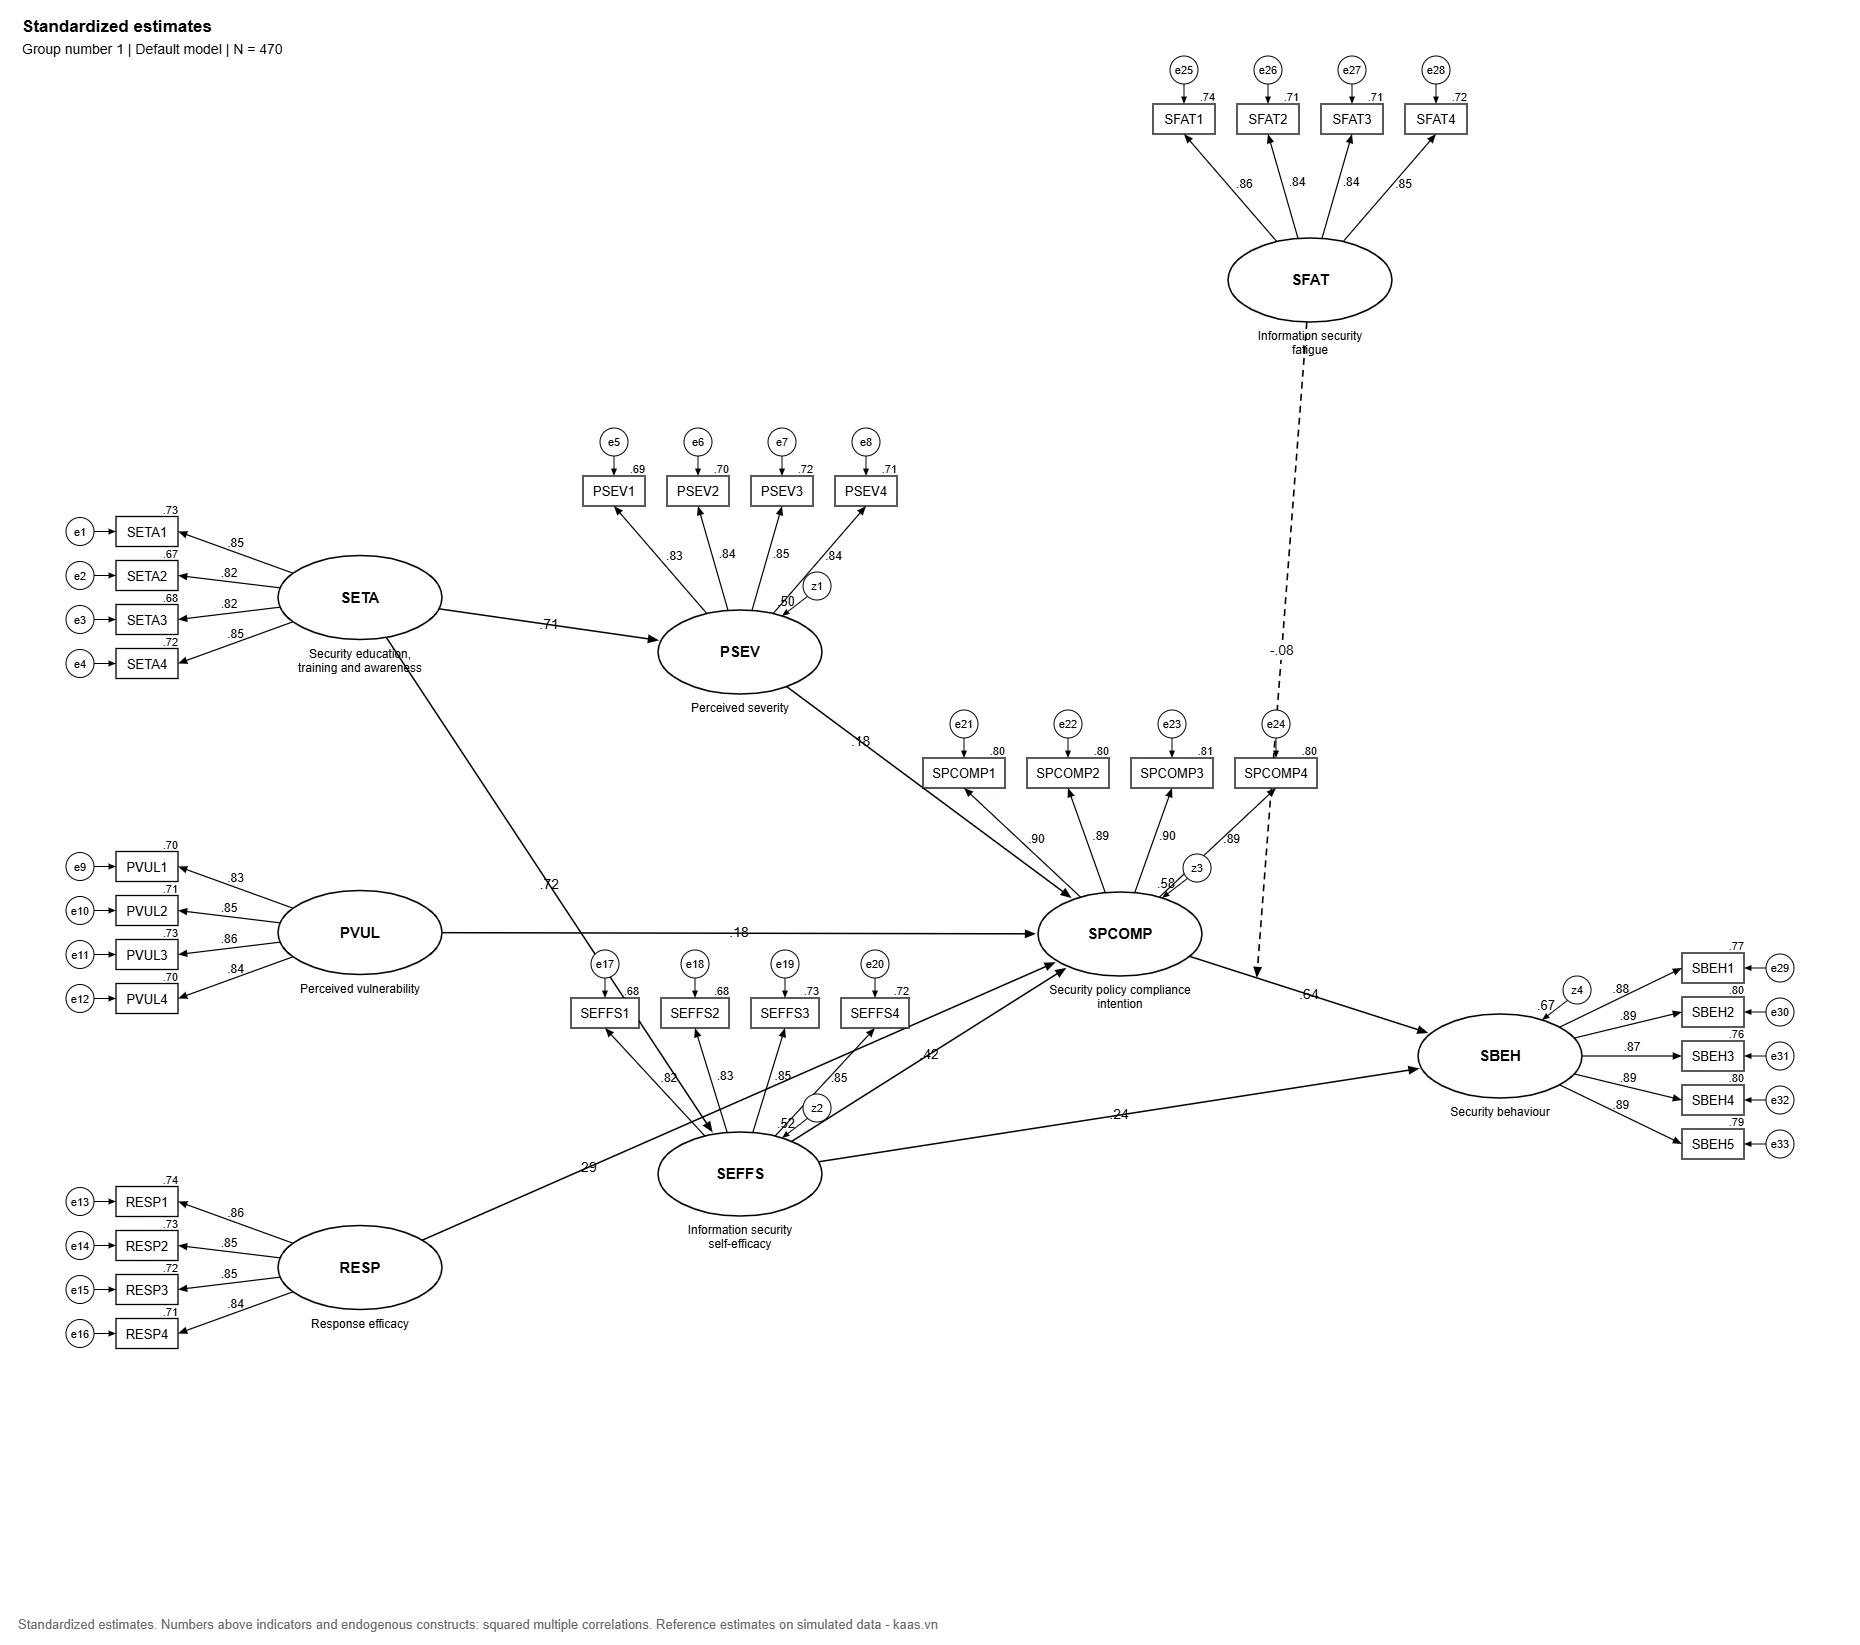
Hình dưới mô phỏng giao diện kết quả khi chạy bộ dữ liệu này theo đúng mô hình nghiên cứu, giúp bạn biết trước cần đọc chỉ số nào và đối chiếu khi tự thực hành.
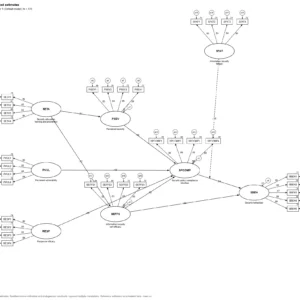
Mô hình đo lường
Hệ số tải chuẩn hóa của các biến quan sát từ 0,82 đến 0,90, đều lớn hơn 0,5 (tốt nhất từ 0,7), squared multiple correlation của từng biến từ 0,67 trở lên. Khi chạy CFA trên AMOS, hãy đọc thêm CMIN/DF (dưới 3), CFI và TLI (từ 0,9), RMSEA (dưới 0,08) trong mục Model Fit, sau đó tính CR, AVE từ bảng Standardized Regression Weights.
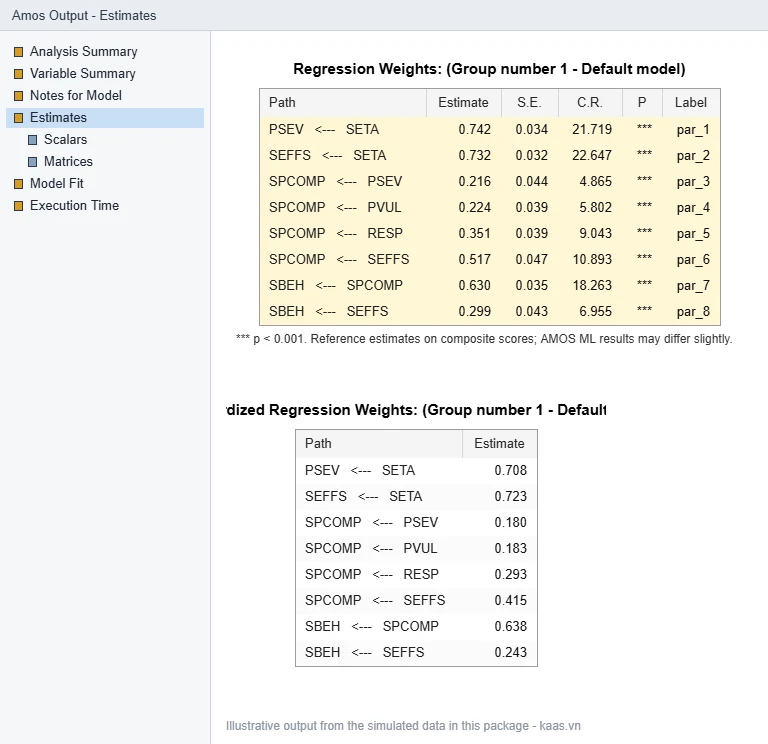
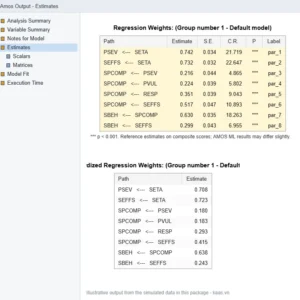
Mô hình cấu trúc
Trong bảng Regression Weights, giả thuyết được ủng hộ khi C.R. lớn hơn 1,96 (tương ứng P dưới 0,05, ký hiệu *** khi P dưới 0,001). Các giả thuyết được ủng hộ ở mức ý nghĩa 5%: H1 (SETA → PSEV: 0,708, \(p < 0{,}001\)); H2 (SETA → SEFFS: 0,723, \(p < 0{,}001\)); H3 (PSEV → SPCOMP: 0,180, \(p < 0{,}001\)); H4 (PVUL → SPCOMP: 0,183, \(p < 0{,}001\)); H5 (RESP → SPCOMP: 0,293, \(p < 0{,}001\)); H6 (SEFFS → SPCOMP: 0,415, \(p < 0{,}001\)); H7 (SPCOMP → SBEH: 0,638, \(p < 0{,}001\)); H8 (SEFFS → SBEH: 0,243, \(p < 0{,}001\)); H9 (tương tác \(\text{SFAT} \times \text{SPCOMP}\) → SBEH: -0,076, \(p = 0{,}005\)). Tất cả giả thuyết đều được ủng hộ. PSEV có \(R^2 = 0{,}502\) (mức trung bình theo Chin, 1998), nghĩa là các biến tác động giải thích khoảng 50,2% biến thiên của perceived severity; SEFFS có \(R^2 = 0{,}523\) (mức trung bình theo Chin, 1998), nghĩa là các biến tác động giải thích khoảng 52,3% biến thiên của information security self-efficacy; SPCOMP có \(R^2 = 0{,}579\) (mức trung bình theo Chin, 1998), nghĩa là các biến tác động giải thích khoảng 57,9% biến thiên của security policy compliance intention; SBEH có \(R^2 = 0{,}672\) (mức mạnh theo Chin, 1998), nghĩa là các biến tác động giải thích khoảng 67,2% biến thiên của security behaviour. Tác động mạnh nhất là Security education, training and awareness → Information security self-efficacy (hệ số 0,723), đây là gợi ý để viết hàm ý quản trị ưu tiên.
Ước lượng tham khảo trên dữ liệu mô phỏng. Kết quả khi bạn chạy trực tiếp trên phần mềm có thể chênh lệch nhẹ do khác thuật toán ước lượng và số mẫu bootstrap.
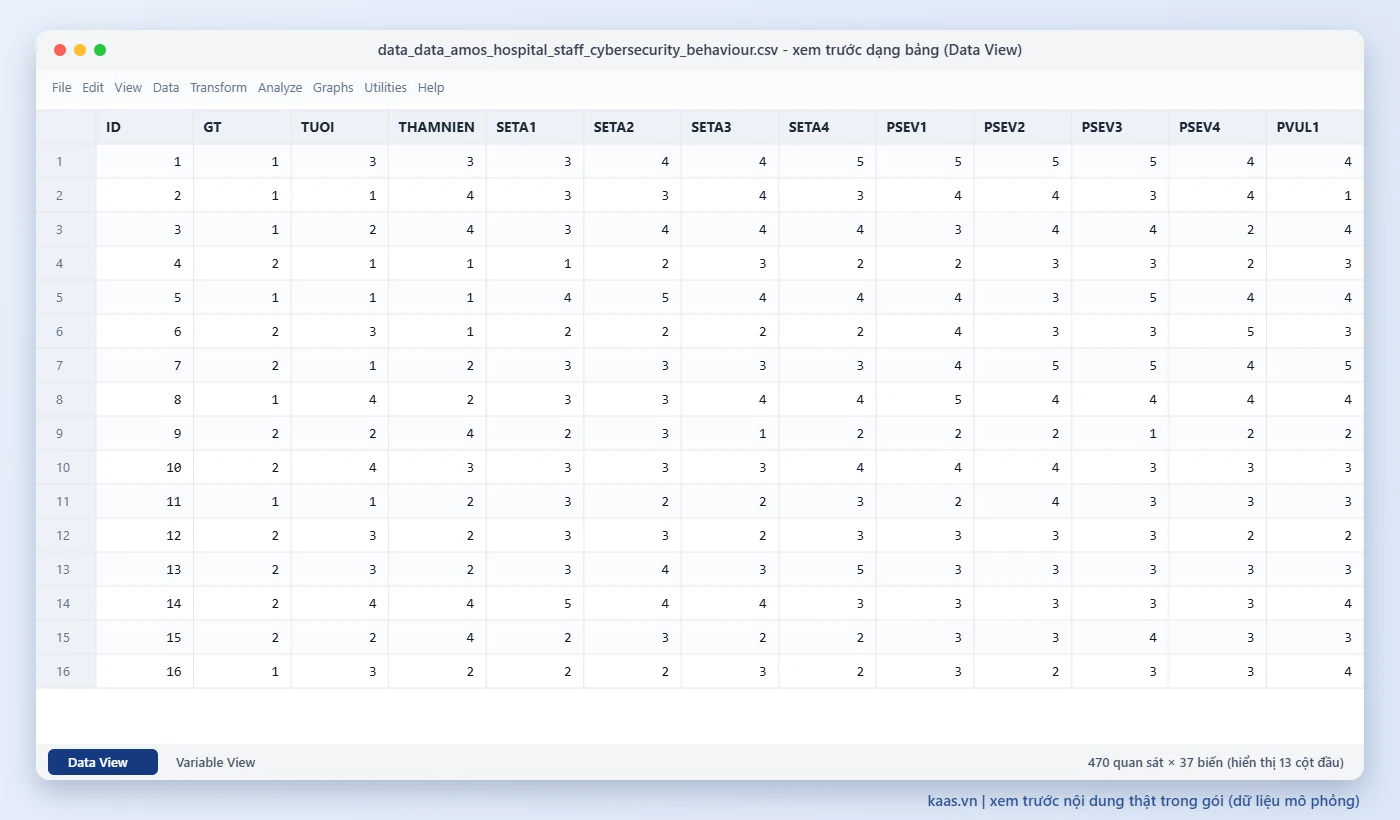
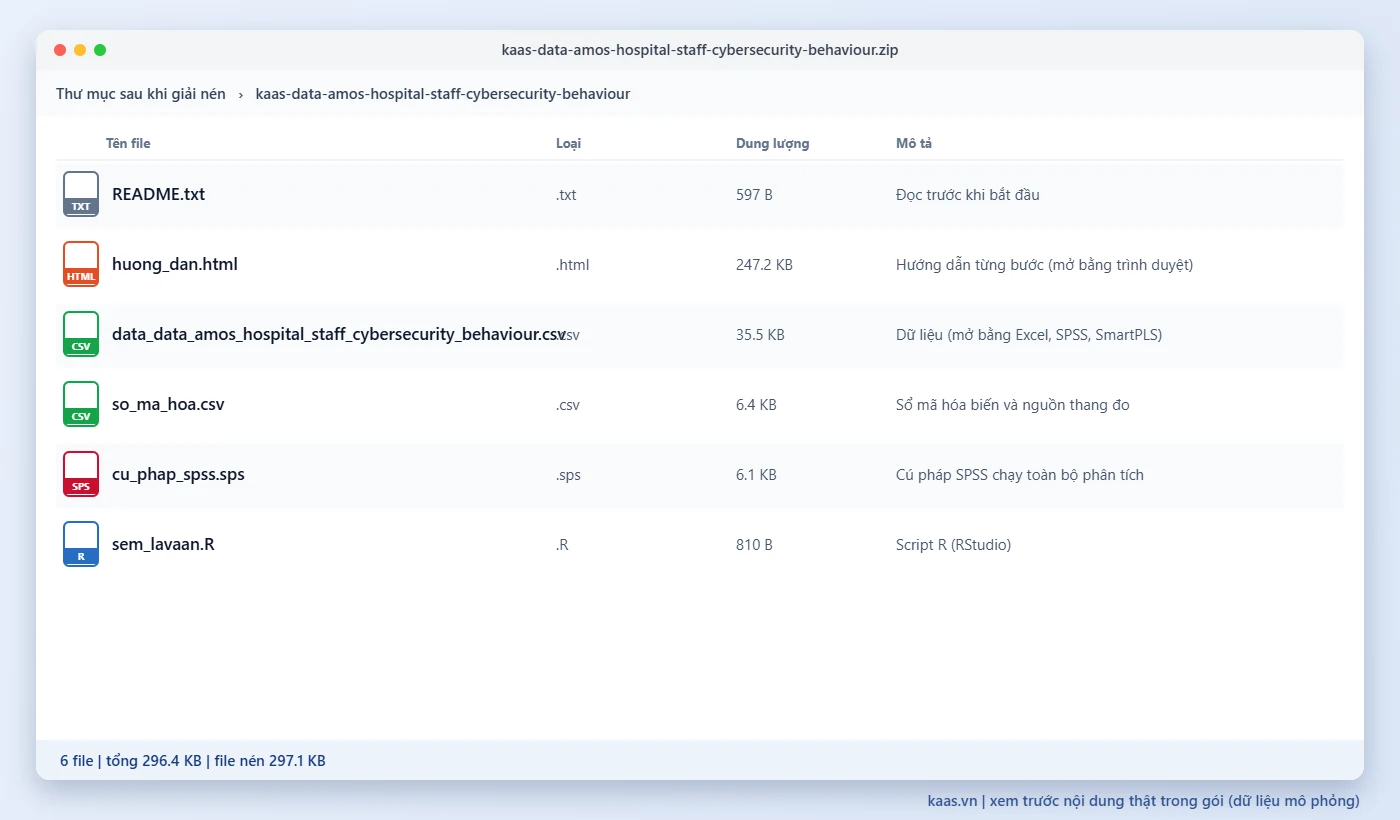
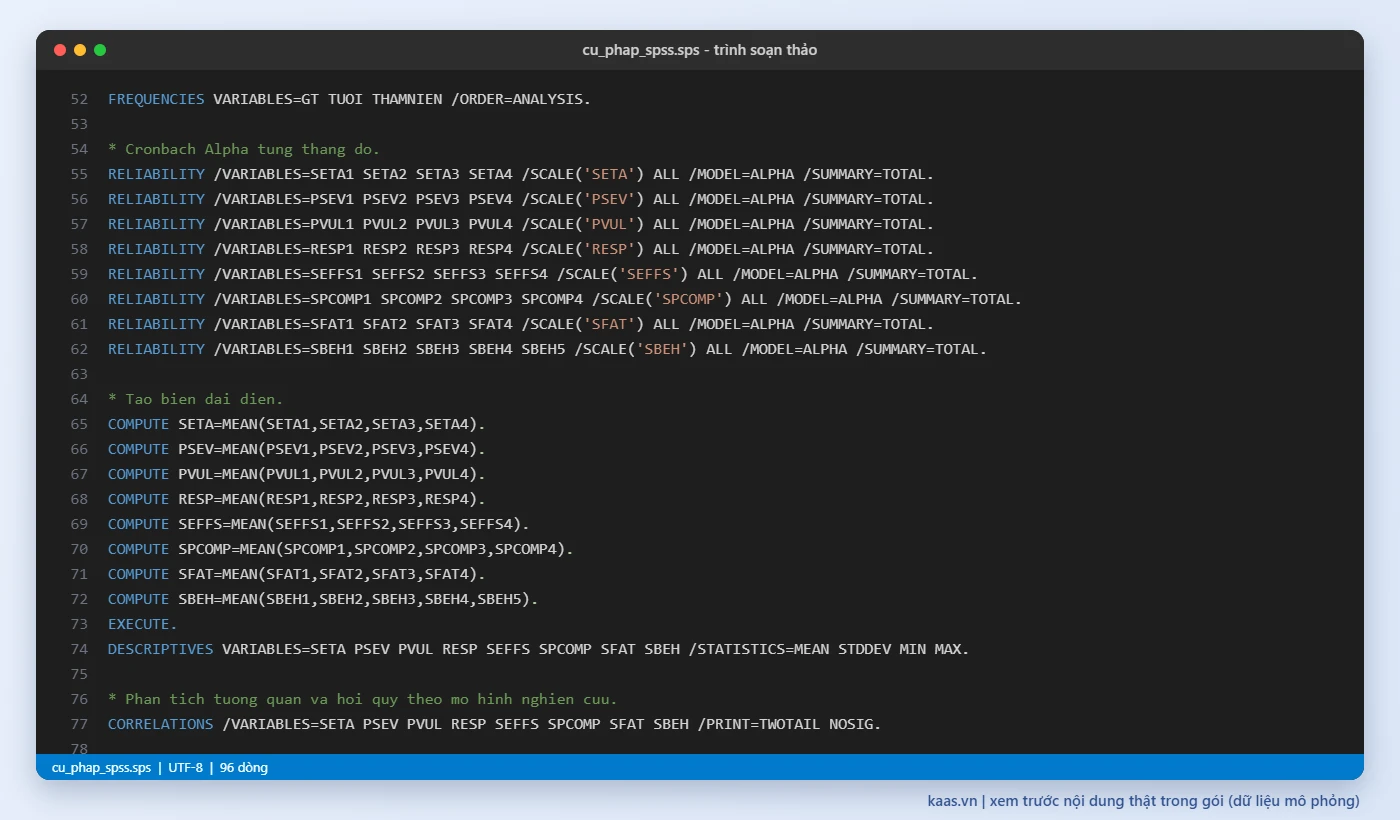
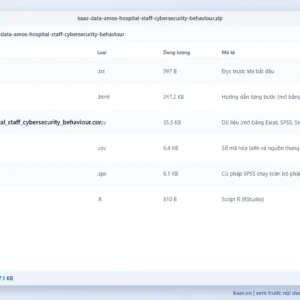
Xem trước bộ tài liệu
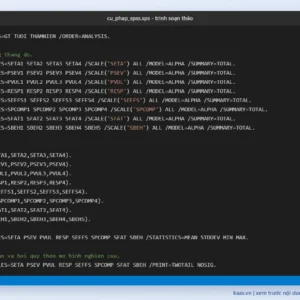
Hình dưới đây là nội dung thật của các file trong gói. Nhấn vào hình để xem kích thước đầy đủ.
Bạn sẽ thực hành được gì?
CFA: CMIN/DF, CFI, TLI, RMSEA, SRMR
CR, AVE, HTMT cho 8 nhân tố
SEM và kiểm định 9 giả thuyết
Bootstrap tác động gián tiếp
Nội dung bộ tài liệu
| File | Nội dung |
|---|---|
README.txt |
Đọc trước khi bắt đầu |
huong_dan.html |
Hướng dẫn từng bước kèm mô hình và kết quả tham khảo |
data_data_amos_hospital_staff_cybersecurity_behaviour.csv |
Dữ liệu 470 quan sát, 33 biến thang đo |
so_ma_hoa.csv |
Sổ mã hóa biến và nguồn thang đo |
cu_phap_spss.sps |
Cú pháp SPSS chạy toàn bộ phân tích |
sem_lavaan.R |
Script R lavaan đối chiếu CFA, SEM |
Thông tin sản phẩm
- Phần mềm: IBM SPSS AMOS 24 trở lên (hoặc R lavaan, có script kèm theo)
- Lĩnh vực: An toàn thông tin y tế
- Định dạng: file .zip, khoảng 297 KB
- Ngôn ngữ: tiếng Việt
Cách nhận file
- Nhấn "Mua nhanh, nhận QR ngay" hoặc thêm vào giỏ và đặt hàng.
- Quét mã VietQR với số tiền và nội dung điền sẵn.
- Sau khi Kaas.vn xác nhận thanh toán, link tải được gửi qua email và hiển thị tại Tài khoản > Tải xuống.
| Phần mềm | AMOS |
|---|---|
| Chuyên ngành | Y tế - Sức khỏe |
| Loại dữ liệu | Dữ liệu sơ cấp |
| Cỡ mẫu | 400 - 999 |
Chỉ khách hàng đã đăng nhập và mua sản phẩm này mới có thể viết đánh giá.
Sản phẩm liên quan
Bộ tài liệu thực hành
Bộ dữ liệu SPSS: sự hài lòng của khách lưu trú khách sạn (mô hình SERVQUAL), 350 quan sát
Bộ tài liệu thực hành
Bộ dữ liệu SPSS: ý định quay lại điểm đến du lịch (mô hình Hình ảnh điểm đến), 360 quan sát
Bộ tài liệu thực hành
Bộ tài liệu thực hành
Bộ dữ liệu SmartPLS: chấp nhận AI tạo sinh trong công việc văn phòng (mô hình TAM), 360 quan sát
Bộ tài liệu thực hành
Bộ mẫu bảng hỏi khảo sát: 12 thang đo phổ biến có trích nguồn
Bộ tài liệu thực hành
Bộ dữ liệu SmartPLS: ý định sử dụng ví điện tử của Gen Z (mô hình UTAUT2), 360 quan sát
Bộ tài liệu thực hành
Bộ tài liệu thực hành
Bộ dữ liệu SmartPLS: ý định nghỉ việc của nhân viên ngân hàng (mô hình JD-R), 400 quan sát

Đánh giá
Chưa có đánh giá nào.